
Outubro negro: quando a cibersegurança deixou de caber no calendário
A IA está a tornar mais rápido e barato encontrar vulnerabilidades, incluindo algumas que sobreviveram durante anos à revisão humana. Poderá também ajudar a preveni-las e corrigi-las. Mas descobrir uma falha em minutos não significa conseguir atualizar milhares de sistemas reais no mesmo tempo.
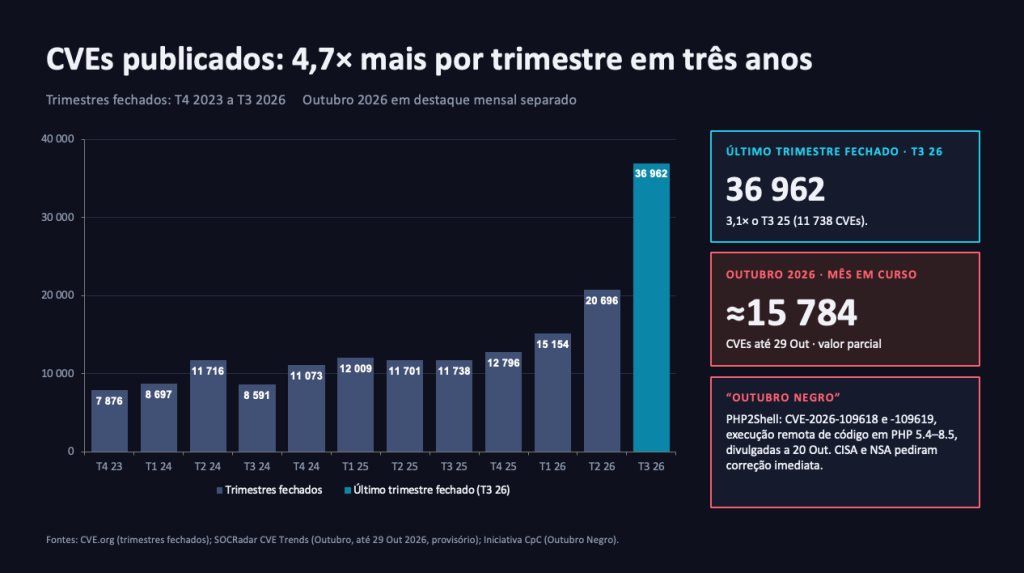
E o ritmo está a acelerar: só o terceiro trimestre concentrou 36 962 registos, mais 78,6% do que o anterior. Estes números medem vulnerabilidades publicadas, não ataques nem organizações comprometidas. Parte do crescimento resulta de uma maior capacidade de descobrir e catalogar falhas.
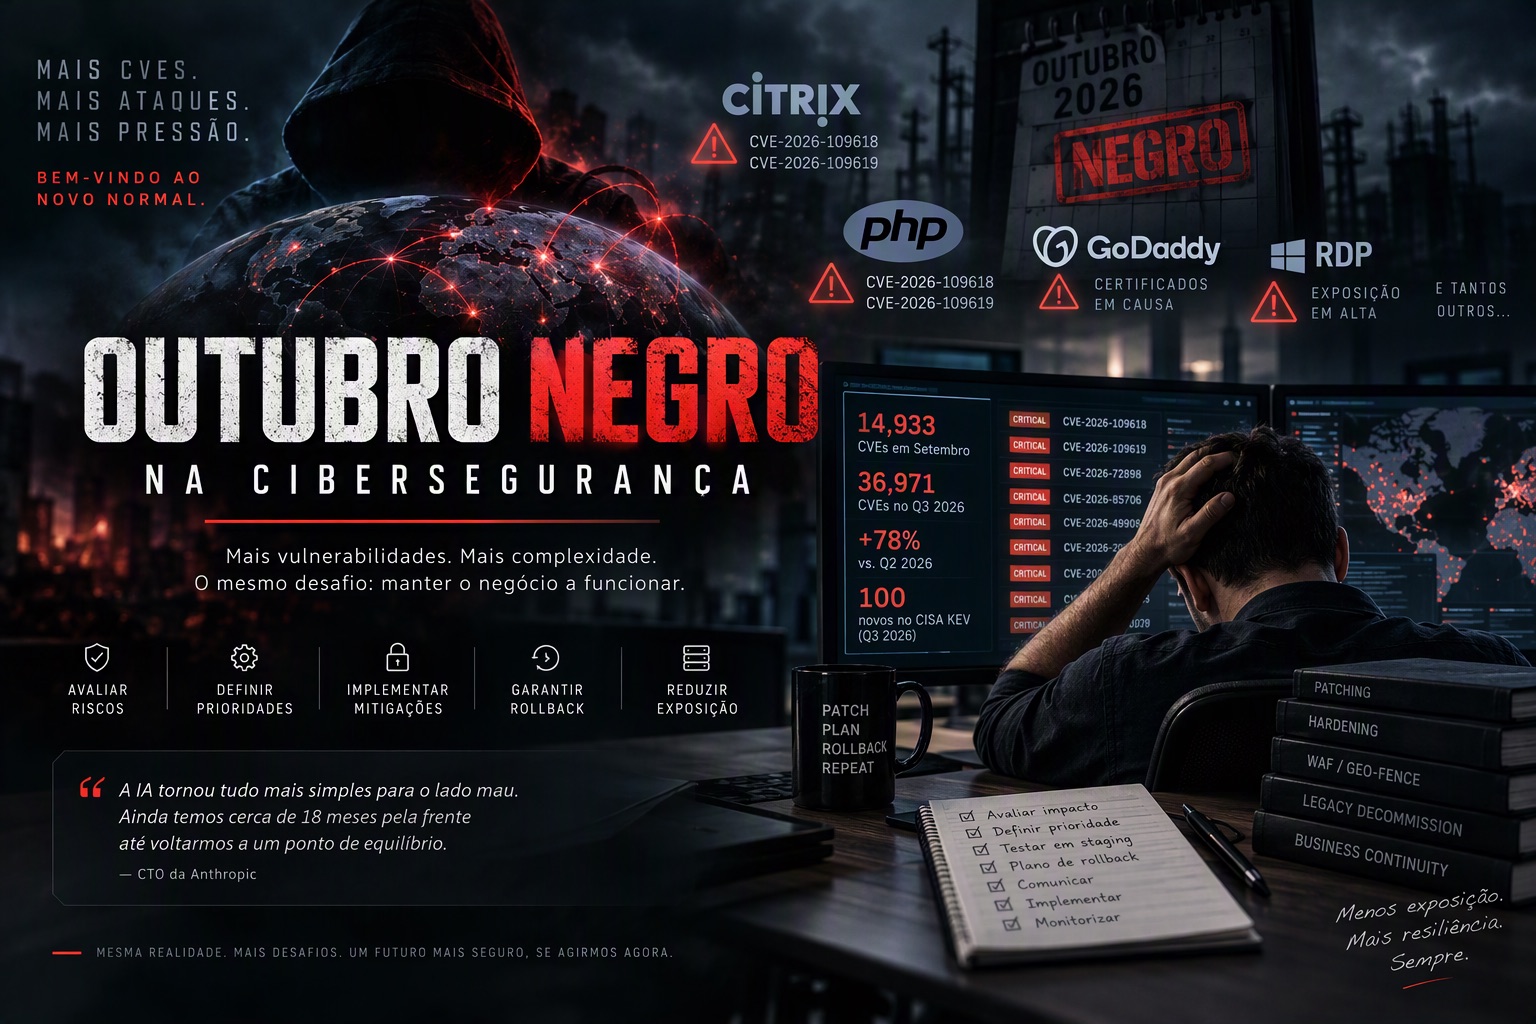
Para quem gere infraestrutura, foi uma sucessão de urgências, começada ainda no último fim de semana de setembro. Primeiro, o Citrix NetScaler: relatos na comunidade, recomendações para desligar equipamentos, confirmação de exploração ativa e correções urgentes. Depois, problemas no RDP causados por updates do Windows, alterações de autenticação com impacto em WiFi, Ethernet e VPN, mais de 400 mil certificados revogados pela GoDaddy e vulnerabilidades críticas no PHP.
Mas outubro trouxe outra dificuldade: o peso do hype e do pânico nas decisões.
O caso do PHP foi particularmente claro. Já circulavam alegadas provas de conceito e afirmações sobre exploração quando a informação pública ainda era insuficiente para perceber em que condições funcionavam e qual era a dimensão do problema. A Sophos chegou a anunciar exploração bem-sucedida e corrigiu a avaliação poucas horas depois: tinha observado scanning e tentativas falhadas. Entretanto, entidades públicas colocavam serviços offline por precaução.
Dias depois, surgiu exploração confirmada. O risco era real e justificava agir desde o início. Mas isso não tornava retroativamente verdadeiras todas as certezas que tinham circulado antes.
É esta distinção que o hype apaga. Uma suspeita, uma prova de conceito e exploração confirmada passam a ser tratadas como equivalentes. E um ataque bem-sucedido num determinado ambiente transforma-se rapidamente na ideia de que todos os sistemas vulneráveis estão a ser comprometidos.
O pânico não é novo. A velocidade a que se propaga e a pressão que coloca sobre as equipas estão a ganhar outra dimensão. Passámos a gerir a vulnerabilidade e o alarme à sua volta, com pedidos de explicação e decisões exigidas antes de existir informação suficiente.
Segurança exige urgência. Não exige pânico.
Na nossa equipa, discutimos precisamente isso: atualizar imediatamente, aceitando possíveis indisponibilidades, ou avaliar primeiro versões, exposição e dependências. Defendi uma correção urgente, com prioridades e responsabilidades claras, começando pelos serviços críticos e diretamente expostos.
Porque corrigir não é só carregar num botão. É preciso testar, preparar a intervenção e saber como voltar atrás.. O número de alertas pode duplicar. A capacidade das equipas não duplica com ele.
Preocupam-me muito os sistemas que continuam em produção sem atualizações de segurança, sejam hardware ou software. Continuam ligados, a suportar processos importantes, mas podem não ter qualquer correção disponível quando aparece uma vulnerabilidade. Com maior capacidade para descobrir falhas e automatizar ataques, estão mais vulneráveis do que nunca. O facto de ainda funcionarem diz pouco sobre a sua segurança. Agora, mais do que nunca, urge substituí-los.
Segmentação, restrições de acesso, WAF, IPS e hardening ajudam a reduzir o risco enquanto se prepara essa substituição. Não devolvem suporte a um produto abandonado. Esta mudança precisa de prioridade, orçamento e uma data.
Outubro foi difícil pela quantidade de problemas, pela sobreposição de urgências e pelo esforço de separar informação útil de ruído. E nada permite contar com um novembro mais tranquilo. Os departamentos de TI precisam de ajuda, de reforços e de capacidade de resposta para enfrentar este ritmo. Essa é também a nossa missão: trabalhar com os nossos clientes como uma só equipa, ajudando-os a preparar e a aguentar a turbulência que aí vem.

